Sécurité et souveraineté
Sécurité et souveraineté : une seule vérité, et elle reste chez vous.
Confier ses chiffres à une IA, c’est confier ce qu’on a de plus sensible : sa marge, ses clients, ses équipes.
Korbyx est une IA souveraine hébergée en France, dont les traitements d’intelligence artificielle ont lieu en Europe. Chaque client a son espace isolé, jusque dans la base de données. Vos données n’entraînent aucun modèle. Rien ne part sans validation, et tout est tracé. Voici, point par point, ce que nous faisons, comment vous pouvez le vérifier, et ce que nous ne prétendons pas.
Posez-nous vos questions de sécurité dès le premier rendez-vous. On aime ça.
- 60 minutes avec un dirigeant de Korbyx
- Sur vos chiffres
- Offert, sans engagement
Où sont mes données ? En France, et l’IA les traite en Europe
Les données de la plateforme Korbyx sont hébergées en France, à Paris, chez un hébergeur cloud de premier plan. Les traitements d’intelligence artificielle, c’est-à-dire le moment où une IA lit une question et rédige une réponse, ont lieu dans l’Union européenne. Vos données restent donc soumises au droit européen, et notamment au RGPD, le règlement européen qui encadre l’usage des données personnelles.
Les sauvegardes sont quotidiennes. La plateforme est surveillée en continu. Les mises à jour de sécurité sont appliquées sans que vous ayez rien à faire, et les maintenances planifiées vous sont annoncées 48 heures à l’avance.
Comment le vérifier : le dossier sécurité, remis sur demande, indique le lieu d’hébergement, les sous-traitants et le pays où chacun traite vos données.
Qui peut les voir ? Vous, et seulement ce que votre rôle autorise
Un espace isolé par client, jusque dans la base de données
Beaucoup de logiciels séparent leurs clients à l’écran : chacun ne voit que ses données parce que l’application filtre ce qu’elle affiche. Chez Korbyx, la séparation se fait plus profond, au niveau de la base de données elle-même. Chaque client a son espace, et la base refuse de donner à un client une ligne qui appartient à un autre, même si une erreur se glissait dans l’application.
Cette protection s’applique d’office à tout ce qui est ajouté. Quand nous créons un nouveau type de donnée, il est protégé de la même façon dès sa création, sans qu’un développeur ait à y penser. C’est une règle de construction, pas une bonne intention.
Entreprise A
- Direction
- Responsable de région
- Responsable d’unité
Nouvelle donnée
Refusé par la base de données
Entreprise B
Entreprise C
Chacun ne voit que ce que son rôle autorise
À l’intérieur de votre espace, vous décidez qui voit quoi. Le dirigeant voit toute l’entreprise. Un responsable de région voit ses unités. Un chef de chantier voit ses chantiers. Un technicien voit ses interventions. Les rôles se règlent selon votre organisation, pas selon un modèle imposé.
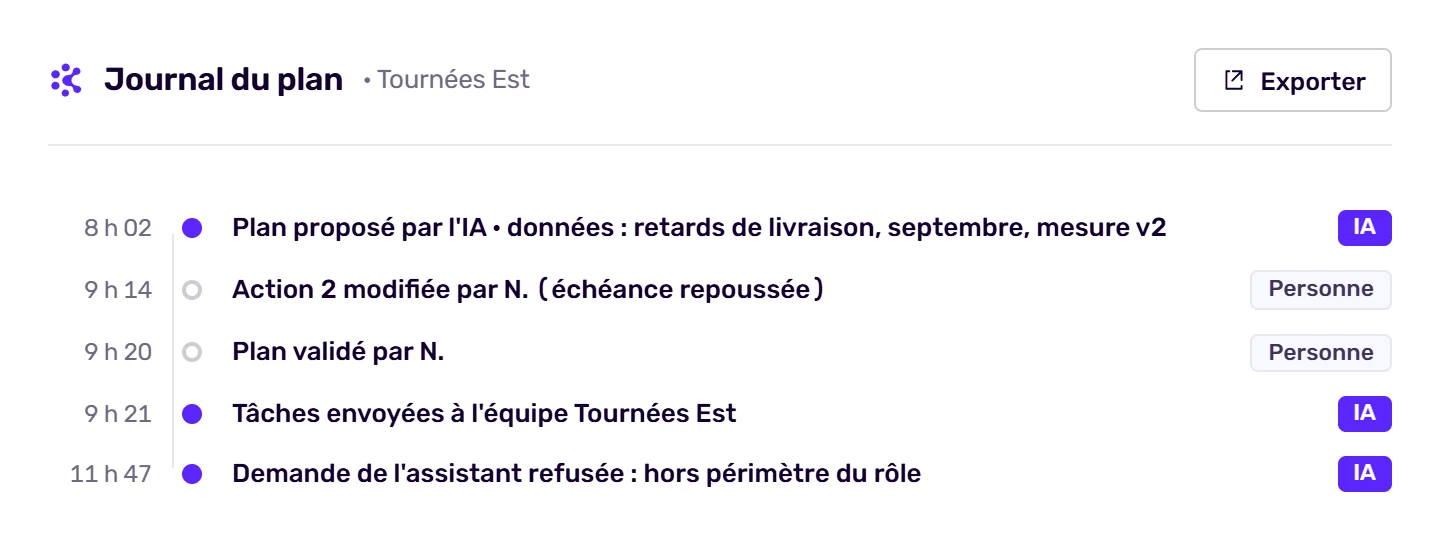
L’assistant respecte les mêmes droits. Si un responsable d’unité demande le chiffre d’affaires d’une autre unité à laquelle il n’a pas accès, l’assistant ne le donne pas, même formulé autrement. Une demande hors périmètre est refusée, et ce refus est tracé. Les agents obéissent aux mêmes règles : un agent qui travaille pour quelqu’un ne voit que ce que cette personne peut voir.
Vos conversations avec l’assistant sont privées
Ce que vous demandez à l’assistant vous appartient. Un manager qui pose une question maladroite, un dirigeant qui teste une hypothèse délicate : ces conversations ne sont pas visibles par les collègues ni par la hiérarchie. Chacun peut réfléchir à voix haute sans craindre d’être lu.
Comment le vérifier : pendant la phase de recette, vos utilisateurs clés testent eux-mêmes les droits : chacun se connecte avec son rôle et constate ce qu’il voit, et ce qu’il ne voit pas.
« Je pars toujours du principe qu’une erreur finira par arriver quelque part dans le code. Alors on ne compte pas sur l’écran pour protéger les données : c’est la base elle-même qui dit non. Et ce qu’on ajoute demain est protégé de la même façon, sans qu’on ait besoin d’y penser. »
Que fait l’IA de mes données ? Elle répond, puis elle oublie
Vos données n’entraînent aucun modèle d’intelligence artificielle. Elles ne servent à aucun autre client. Quand l’IA traite une question, elle reçoit uniquement ce qui est nécessaire pour y répondre, dans votre espace, et rien de ce qu’elle lit n’est utilisé pour l’améliorer ou pour répondre à quelqu’un d’autre.
Ce que Korbyx retient de votre entreprise (votre vocabulaire, vos règles, vos notes de terrain, l’effet de vos plans) est rangé dans votre espace, protégé comme le reste, et vous appartient. Ce n’est pas l’IA qui apprend vos données : c’est votre espace qui s’enrichit, et vous pouvez tout récupérer.
Et l’IA ne calcule jamais vos chiffres elle-même. Elle choisit la mesure, un moteur de calcul la calcule dans votre espace, et la réponse affiche toujours les données utilisées.
Qui décide ? Toujours une personne
Korbyx prépare beaucoup : des plans, des relances, des synthèses, des corrections de fiches, des comptes rendus. Il ne décide de rien. Korbyx lit vos outils sans rien y modifier, et rien ne part vers un client sans qu’une personne ait relu et validé. Vous choisissez aussi, outil par outil, ce que Korbyx a le droit d’écrire, et vous pouvez commencer en lecture seule.
Les agents qui travaillent sans qu’on leur demande (la synthèse du lundi, la relance des actions en retard, l’alerte quand une unité dérape) suivent la même règle : ils préparent et préviennent ; ils n’engagent jamais l’entreprise seuls.
Que reste-t-il comme trace ? Tout
Chaque action laisse une trace : qui a fait quoi, quand, sur quelles données. Chaque fois que l’IA a proposé quelque chose, c’est noté, ainsi que ce que la personne a modifié avant de valider. Chaque plan garde son historique et ce qui l’a déclenché. Chaque chiffre garde sa mesure, sa version, sa période et son périmètre.
Ces traces sont conservées. Elles servent à comprendre une décision six mois plus tard, à répondre à une question d’un auditeur ou d’un client, et à vérifier que l’IA a bien été utilisée comme prévu.
Votre directeur financier ou votre DPO a des questions ? Amenez-le au diagnostic.
Le diagnostic, en trois points
- Une heure, sur vos propres chiffres. En visio ou chez vous, avec un dirigeant de Korbyx.
- Un court appel de préparation. Avec notre équipe produit, pour savoir quels outils et quelles unités regarder.
- Vous repartez avec vos premiers écarts. Et le premier cas d’usage par lequel commencer, que vous travailliez avec nous ou non.
- Offert, sans engagement
Et si je veux partir ? Vos données vous suivent
Vos données vous appartiennent. Vous pouvez les récupérer à tout moment, pas seulement à la fin du contrat : les données reçues de vos outils, telles qu’elles sont arrivées, mais aussi ce que vous avez construit dans Korbyx (vos mesures et leurs définitions, vos plans, leurs historiques, vos notes). Vos outils d’origine n’ont jamais été remplacés : ils continuent de fonctionner sans nous.
À la fin du contrat, nous vous restituons vos données, puis nous les supprimons de la plateforme, selon les modalités prévues au contrat.
Conçu pour l’AI Act, dès le départ
L’AI Act est le règlement européen sur l’intelligence artificielle. Il demande, en résumé, que les personnes gardent le contrôle des systèmes d’IA, que l’on puisse comprendre d’où viennent leurs réponses, et que leur usage laisse des traces. Korbyx a été pensé ainsi depuis le premier jour :
- La validation humaineL’IA propose, une personne décide, toujours.
- Des réponses sourcéesChaque chiffre montre sa mesure, sa version, sa période, son périmètre et les données manquantes.
- Des traces conservéesCe qui vient de l’IA est signalé et gardé.
- Des unités, pas des personnesKorbyx travaille sur des agences, des chantiers, des tournées, des points de vente, des portefeuilles et des équipes. Il ne classe pas vos salariés entre eux.
Le règlement s’applique aussi à la façon dont chaque entreprise utilise l’IA. Nous vous aidons à documenter vos usages, et nous vous disons franchement quand un usage envisagé demande une précaution particulière.
Dix engagements, et comment vous les vérifiez
| Notre engagement | Comment vous le vérifiez |
|---|---|
| Données hébergées en France, IA traitée en Europe | Lieu d’hébergement et liste des sous-traitants, avec leur pays, dans le dossier sécurité |
| Un espace isolé par client, jusque dans la base | Description du cloisonnement dans le dossier sécurité ; questions à Georges en rendez-vous |
| Chacun ne voit que ce que son rôle autorise | Recette des droits par vos utilisateurs clés, rôle par rôle |
| Conversations avec l’assistant privées | Test pendant la recette : un responsable ne voit pas les conversations de son équipe |
| Aucun entraînement de modèle sur vos données | Engagement écrit au contrat et dans l’accord de sous-traitance |
| Rien ne part sans validation | Accès en lecture seule, outil par outil, visibles dans votre espace |
| Tout est tracé | Journal consultable sur chaque plan, chaque action, chaque réponse |
| Chaque chiffre remonte à sa source | Bouton « Voir les données utilisées » sous chaque réponse |
| Vos données récupérables à tout moment | Export depuis votre espace ; modalités de restitution au contrat |
| Sauvegardes quotidiennes, surveillance continue | Description dans le dossier sécurité ; maintenances annoncées 48 h à l’avance |
Ce que nous ne prétendons pas
La sécurité est un domaine où l’on voit beaucoup de logos et de grands mots. Nous préférons être précis.
Nous n’affichons aucun label ni aucune attestation que nous n’avons pas obtenus.
Si un jour nous en obtenons un, nous l’écrirons ici, avec son périmètre exact.
Nous ne disons pas « zéro risque ».
Aucun éditeur sérieux ne peut le dire. Nous disons ce que nous faisons pour réduire les risques, et comment vous pouvez le vérifier.
Nous ne disons pas que l’IA ne se trompe jamais.
Nous faisons en sorte que ses erreurs se voient : elle montre ses données, elle dit quand elle ne sait pas, et chaque défaut observé devient un test.
Nous ne réglons pas l’AI Act ou le RGPD à votre place.
Une partie dépend de vos usages. Nous vous donnons des outils et des documents pour les encadrer.
Nous ne mettons pas en avant le nom de nos prestataires techniques comme une garantie.
Ils sont listés dans le dossier sécurité, pour que vous puissiez juger par vous-même.
Le dossier sécurité, sur simple demande
Votre directeur financier, votre délégué à la protection des données, votre prestataire informatique ou un grand client vous pose des questions ? Nous remettons sur demande un dossier sécurité complet. Il contient :
- la description de l’hébergement et des traitements d’IA, avec leurs lieux
- la liste de nos sous-traitants et leur rôle
- la façon dont les données de chaque client sont cloisonnées et dont les droits sont gérés
- les sauvegardes, la surveillance, la gestion des incidents et des mises à jour
- l’accord de sous-traitance au sens du RGPD (vous êtes responsable de vos données, Korbyx les traite pour votre compte)
- nos réponses aux questionnaires de sécurité les plus courants
Il suffit de le demander lors du diagnostic, ou à votre interlocuteur Korbyx. Et si une question n’y trouve pas de réponse, Georges vous répond directement.
Questions fréquentes
Vos questions, nos réponses.
Pour tout le reste, il y a le diagnostic : vous nous parlez de votre entreprise, on vous montre ce qui marche déjà ailleurs, et vous repartez en sachant par où commencer.
Réserver mon diagnosticUn appel avec notre équipe produit, puis une heure de diagnostic avec un dirigeant, en visio ou chez vous
Où sont hébergées les données de Korbyx ?
Les données de la plateforme sont hébergées en France, à Paris, chez un hébergeur cloud de premier plan. Les traitements d’intelligence artificielle ont lieu dans l’Union européenne. Les sauvegardes sont quotidiennes et la plateforme est surveillée en continu. Le dossier sécurité, remis sur demande, détaille le lieu d’hébergement et la liste des sous-traitants avec leur pays.
Une autre entreprise cliente peut-elle voir nos chiffres ?
Non. Chaque client a un espace isolé, et cette séparation est appliquée par la base de données elle-même, pas seulement par l’écran. Même si une erreur se glissait dans l’application, la base refuserait de donner vos données à un autre client. Cette protection s’applique d’office à tout nouveau type de donnée ajouté à la plateforme.
Nos données servent-elles à entraîner une IA ?
Non. Vos données n’entraînent aucun modèle d’intelligence artificielle et ne servent à aucun autre client. L’IA reçoit seulement ce qui est utile pour répondre à une question, dans votre espace. Ce que Korbyx retient de votre entreprise, comme votre vocabulaire, vos règles ou vos notes de terrain, reste dans votre espace et vous appartient.
Korbyx est-il conçu pour respecter l’AI Act ?
Korbyx a été conçu en tenant compte du règlement européen sur l’IA : une personne valide toujours, chaque réponse montre ses données, les traces sont conservées, et la plateforme travaille sur des unités (agences, chantiers, tournées, points de vente), sans classer les salariés entre eux. Une partie du règlement dépend de vos usages : nous vous aidons à les documenter.
Un manager peut-il lire les conversations de son équipe avec l’assistant ?
Non. Les conversations avec l’assistant sont privées : ni les collègues ni la hiérarchie ne peuvent les lire. Chacun peut poser ses questions librement. Par ailleurs, l’assistant ne répond que dans les limites du rôle de la personne : une demande qui sort de son périmètre est refusée, et ce refus est tracé.
Pouvons-nous récupérer nos données si nous arrêtons ?
Oui, et pas seulement à la fin. Vous pouvez récupérer vos données à tout moment : celles reçues de vos outils, telles qu’elles sont arrivées, et ce que vous avez construit dans Korbyx (mesures, plans, historiques, notes). À la fin du contrat, nous vous restituons vos données puis les supprimons, selon les modalités prévues au contrat.
Quelles garanties de sécurité Korbyx peut-il prouver ?
Nous n’affichons aucun label ni aucune attestation que nous n’avons pas obtenus. Plutôt que des logos, nous décrivons précisément ce que nous faisons et comment le vérifier : hébergement en France, isolation par client jusque dans la base, rôles, traces, réversibilité. Notre dossier sécurité, remis sur demande, répond aux questionnaires de sécurité les plus courants.
Pour aller au bout de la question
La sécurité, point par point.
Une seule vérité, chez vous, sous votre contrôle. Voyons ce qu’elle dit de votre entreprise.
- 60 minutes avec un dirigeant de Korbyx
- Sur vos chiffres
- Offert, sans engagement